Nóminas, DNI, contratos: casi todo sale de la oficina por correo. Esto es lo que pide el RGPD para enviar datos personales por email y lo que ya ha sancionado la AEPD.
Foto: Carmen Aurrecoechea, Servicio de Parques Nacionales de EE. UU., Wikimedia Commons, dominio público.
La respuesta
Enviar datos personales por email no está prohibido. Lo que el RGPD exige es que viaje solo lo necesario, a quien toca y con una seguridad adecuada. La AEPD ha sancionado tres descuidos concretos: los destinatarios a la vista, el hilo reenviado entero y el adjunto sin cifrar o con la contraseña en el mismo correo.
Lo esencial
- El correo no está prohibido: se exige lo necesario y seguro (artículos 5 y 32 del RGPD).
- A varios destinatarios que no se conocen, siempre con copia oculta.
- Antes de reenviar, se borra el hilo de abajo.
- El adjunto va cifrado y la contraseña por otro canal; nunca el DNI como contraseña.
- Si sale de la multifunción, el destino de escaneo decide cuántas copias quedan.
Si escaneas en la multifunción y lo mandas por correo, nuestros técnicos te dicen qué destino de escaneo te conviene.
¿Se pueden enviar datos personales por email?
Sí. Ninguna norma prohíbe el correo: el RGPD pide que viaje solo lo necesario, con una base legal, a quien le corresponde y con una seguridad adecuada al riesgo. Qué es «adecuada» depende de lo que lleve el mensaje.
En el correo: Para CCO Asunto Adjunto Historial Enviar desde
El artículo 5 del Reglamento General de Protección de Datos fija la minimización: datos «limitados a lo necesario». El mismo artículo exige una seguridad adecuada, y el 32 nombra «el cifrado de datos personales» entre las medidas.
| Qué pide | Dónde | En el correo |
|---|---|---|
| Una base legal | RGPD, art. 6.1: el tratamiento solo es lícito si se cumple «al menos una» de sus condiciones | El envío tiene un motivo: un contrato, una obligación legal, el consentimiento |
| Solo lo necesario | RGPD, art. 5.1.c («minimización de datos») | El adjunto que toca, no el hilo entero |
| Confidencialidad | RGPD, art. 5.1.f, y LOPDGDD, art. 5: «todas las personas que intervengan» | Obliga también a quien reenvía, aunque ya no trabaje allí |
| Seguridad adecuada al riesgo | RGPD, art. 32.1.a: entre las medidas, «el cifrado» | El adjunto sensible, cifrado; la lista, en copia oculta |
Artículos del RGPD y de la LOPDGDD, citados de su texto oficial. Qué medida es «adecuada» depende del riesgo de cada envío: la norma no da una lista cerrada.
La dirección también cuenta. La AEPD lo dice en sus preguntas frecuentes: una dirección del tipo nombre.apellido@compañía.com «sería un dato personal». Un correo a veinte clientes con las direcciones a la vista expone a veinte personas.
¿Qué pasa si reenvío un correo con datos de otra persona?
Que envías también todo lo que va debajo. La AEPD multó con 20.000 € a una empresa cuyo administrador envió y reenvió la carta de despido de un extrabajador a 16 destinatarios más (PS/00012/2022).
En el correo: Para CCO Asunto Adjunto Historial Enviar desde
Reenvía el hilo
Marta, de Recursos Humanos, te pide que mandes a revisar la nómina de Javier. Elige a quién la reenvías y qué haces con el historial, y mira de quién son los datos que viajan.Reenviar a
Historial
RE: Nóminas de octubre · 5 mensajes, el más reciente arriba
- Marta Ortiz · Recursos Humanos · para ti¿Puedes mandar esto para que lo revisen? Gracias.Viaja · sin datos de nadie más
- Javier Ruiz · para MartaEn mi nómina de octubre falta la hora extra del día 14.Nómina de octubre de Javier Ruiz.pdf Viaja · a la gestoría le toca
- Marta Ortiz · para el equipo de oficinaLas nóminas salen el día 30. La de Luis va aparte porque sigue de baja médica.Viaja · la baja de Luis no le hace falta
- Marta Ortiz · para Ana GilRecibido, Ana. Lo subo hoy a tu ficha.Viaja · sin datos de nadie más
- Ana Gil · Administración · para MartaTe adjunto mi DNI renovado para que actualicéis mi ficha.DNI de Ana Gil.jpg Viaja · el DNI de Ana no le hace falta
Viajan los datos de 3 personas; 2 no le hacen falta a la gestoría.
Borra el historial La nómina de Javier le toca; el DNI de Ana y la baja de Luis, no. Borra el historial antes de reenviar.
- Gestoría laboral: con todo el hilo, viajan datos de 3 personas y 2 no le hacen falta; solo con el mensaje de Javier, 1 persona y ninguna de más.
- Proveedor del programa de nóminas: con todo el hilo, 3 personas y 2 de más; solo con el mensaje de Javier, 1 persona, que vale solo si hay contrato de encargado.
- Compañero de Comercial: con todo el hilo, 3 personas y las 3 de más; solo con el mensaje de Javier, 1 persona, también de más.
Hilo inventado, sin personas reales. No contamos las direcciones de correo del hilo, que también son datos personales. Las sanciones citadas en el artículo son de esos expedientes y no predicen otras. Referencia orientativa: quién necesita qué lo decide cada empresa con su contrato de encargado y su asesor.
La gestoría sí debe recibir las nóminas: trabaja por encargo, con su contrato de encargado del tratamiento. Lo que no necesita es el DNI de otra compañera ni la baja médica de un tercero. Antes de reenviar, se borra el historial.
¿Hay que usar copia oculta al escribir a varios?
Sí, cuando los destinatarios no se conocen entre sí. Una lista en «Para» o en «CC» revela todas las direcciones, y la AEPD lo ha sancionado con entre 3.000 y 15.000 €.
En el correo: Para CCO Asunto Adjunto Historial Enviar desde
En el PS/00211/2024, una empresa escribió a unas 349 personas «sin utilizar la funcionalidad de copia oculta». La AEPD propuso 3.000 €, y la empresa pagó 1.800 € con las reducciones.
En el PS/00452/2022, una empresa de seguridad reveló las direcciones personales de sus trabajadores al escribirles sin copia oculta. La resolución le impuso 10.000 € por el 5.1.f y 5.000 € por el 32.
| Expediente | Qué pasó | Artículos | Propuesto o impuesto | Pagado |
|---|---|---|---|---|
| PS/00211/2024 | Correo a unas 349 personas sin copia oculta | 5.1.f y 32 | 3.000 € (2.000 + 1.000) | 1.800 € |
| PS/00452/2022 | Correos a trabajadores que revelaron sus direcciones personales | 5.1.f y 32 | 15.000 € (10.000 + 5.000) | No consta |
| PS/00012/2022 | Carta de despido enviada y reenviada a 16 destinatarios más | 5.1.f | 20.000 € | No consta |
| PS/00117/2022 | Correos reenviados con datos de un compañero a personas de fuera | 5.1.f | 2.000 € | No consta |
| PS/00177/2025 | Farmacia: hoja de cálculo con residentes y sus pañales por correo sin encriptar | 6, 14 y 32 (3.000 € por el correo) | 11.000 € | 6.600 € |
| PS/00190/2025 | Otra farmacia, mismo envío sin encriptar | 6, 14 y 32 (3.000 € por el correo) | 11.000 € | 6.600 € |
Cuantías de esos expedientes concretos, propuestas o impuestas por la AEPD y, cuando consta, lo que se pagó con las reducciones. No predicen la de otro caso. Ojo con las que circulan: el caso de una farmacia titulado con 11.000 € era la suma de tres infracciones en el acuerdo de inicio; pagó 6.600 €, y el correo sin cifrar suponía 3.000 €. Resoluciones descargadas de aepd.es el 25 de septiembre de 2026.
En oficinas que escriben a muchos clientes a la vez, como las asesorías, las gestorías o los colegios oficiales, la lista va siempre en copia oculta, aunque el mensaje no lleve adjunto.
¿Cómo se manda un adjunto cifrado y su contraseña?
Con el PDF cifrado y la contraseña por otro canal, como una llamada o un SMS. La Guía de cifrado de la AEPD lo dice sin rodeos: incluir la contraseña en el mismo correo «anula la seguridad del cifrado».
En el correo: Para CCO Asunto Adjunto Historial Enviar desde
No hace falta ningún programa: la multifunción ya genera el PDF con contraseña. El manual de la serie BP de Sharp, que cubre la Sharp BP-50C26 y la BP-70C31, lista entre sus formatos de escaneo el «PDF encriptado».
La guía de la AEPD para autónomos y pymes (noviembre de 2025) dice que mandar la clave en otro correo «no es una práctica totalmente efectiva»: quien entre en el buzón verá los dos.
El PDF con contraseña
La multifunción te pide la contraseña del PDF encriptado. Escribe una de prueba y elige cómo se la vas a hacer llegar al destinatario.Cómo le llega la contraseña
Longitud9 de 14
Tipos
abc ABC123#$%
2 de 4Dato personal Parece un DNI
Canal En el mismo correo: «anula la seguridad del cifrado»
No protege La contraseña no llega a 12 caracteres, le faltan 2 tipos de carácter y parece un DNI. Y va en el mismo correo que el PDF: quien lo abra, la tiene. El cifrado no protege nada.
| En el mismo correo | «anula la seguridad del cifrado» |
|---|---|
| En otro correo | «no es una práctica totalmente efectiva» |
| Por teléfono o SMS | El canal separado que recomienda: «una llamada o un mensaje de texto alternativo» |
| Ya la conoce | Vale si se acordó por otro canal y no es un dato evidente, como su teléfono o su DNI |
La contraseña no sale de tu navegador: se mide aquí y no se guarda ni se envía. Umbrales de INCIBE (2024: al menos 12 caracteres, 14 recomendados, cuatro tipos y ningún dato personal) y criterios de canal de la Guía de cifrado de la AEPD (2025). Detectamos DNI, NIE, teléfonos y fechas con patrones sencillos. No mide cuánto tardaría nadie en descifrarla. Referencia orientativa.
Para la longitud, INCIBE da cifras en su política de contraseñas para la pyme: al menos doce caracteres, y mejor catorce, con mayúsculas, minúsculas, números y símbolos, y sin «datos de carácter personal».
¿Qué datos no deberían ir en un correo normal?
Los de salud, afiliación sindical, biométricos y el resto de categorías especiales del artículo 9 del RGPD. Si tienen que viajar, van cifrados. Y el asunto del correo no debe contar lo que va dentro.
En el correo: Para CCO Asunto Adjunto Historial Enviar desde
El artículo 9 prohíbe, salvo excepciones, tratar los datos de salud y las demás categorías especiales. Son los que más daño hacen si se escapan, y los que convierten un descuido en un expediente con varias infracciones.
Cuenta lo que lleva Asunto: Nóminas de octubre y DNI de Ana
No da pistas Asunto: Documentación de octubre
Asunto inventado. La guía de la AEPD recomienda evitar en él «información que pueda revelar datos sensibles o dar pistas sobre el contenido del mensaje».
El asunto es lo que más se ve de un correo: sale en la bandeja y en las notificaciones. Según la AEPD, si revela el contenido del mensaje «podría aumentar el riesgo de exposición».
¿Es seguro escanear y enviar datos personales por email desde la multifunción?
Puede serlo, pero el destino de escaneo decide cuántas copias quedan y dónde. Escanear a correo deja el documento en servidores y bandejas fuera de la oficina; escanear a una carpeta de red con permisos lo deja dentro.
En el correo: Para CCO Asunto Adjunto Historial Enviar desde
Casi todo empieza en el panel de la multifunción. Entre las utilidades de las impresoras con escáner está mandar el documento por correo, a una carpeta, a la nube o a una memoria, y cada destino lo deja en un sitio distinto.
Puede que no necesites cambiar nada. Si lo que escaneas no lleva datos de nadie, el escaneo a correo es cómodo y suficiente. El cambio compensa cuando por la multifunción pasan nóminas, DNI o contratos.
Del escáner al buzón
Pones una nómina en la multifunción y eliges a dónde se envía. Toca un destino y sigue al documento: cada parada es un sitio donde queda una copia.A correo
- El disco de la multifunción, mientras dura el trabajo. Con el kit BP-FR12U, se cifra y se borra al terminar; sin él, el manual leído no lo dice. Dentro
- La lista de trabajos terminados del equipo guarda la dirección de destino, no la imagen. Rastro
- Los servidores de correo del remitente y del destinatario. Sin sus extensiones de seguridad, el envío va «en texto plano» (CCN, citado por la AEPD). Fuera
- La bandeja del destinatario, con el adjunto abierto si no iba cifrado. Fuera
- Cada reenvío que haga el destinatario, con todo el hilo. Fuera
3 fuera de la oficina4 sitios con copia, 3 fuera de la oficina. Es el destino que más rastro deja: si el documento lleva datos personales, que vaya en PDF encriptado.
A carpeta de red
- El disco de la multifunción, mientras dura el trabajo, como en cualquier destino. Dentro
- La lista de trabajos terminados guarda la carpeta de destino. Rastro
- La carpeta compartida, con los permisos que tenga: solo la ve quien deba verla. Dentro
0 fuera de la oficina2 sitios con copia, ninguno fuera de la oficina. Lo que haya que mandar después sale de la carpeta, elegido y cifrado.
A la nube
- El disco de la multifunción, mientras dura el trabajo. Dentro
- La lista de trabajos terminados guarda el destino. Rastro
- El servicio en la nube de la cuenta configurada en el equipo (Cloud Connect, en Sharp). Queda donde diga el contrato de ese servicio. Fuera
1 fuera de la oficina2 sitios con copia, 1 fuera de la oficina. Un solo sitio de fuera y conocido, si la cuenta es de la empresa y tiene su contrato.
A memoria USB
- El disco de la multifunción, mientras dura el trabajo. Dentro
- La memoria, que sale de la oficina en un bolsillo y se pierde con todo lo que lleve. Fuera
1 fuera de la oficina2 sitios con copia, 1 que puede salir de la oficina. No pasa por internet, pero una memoria perdida es una violación de seguridad igual.
Te decimos qué destino de escaneo le conviene a tu oficina
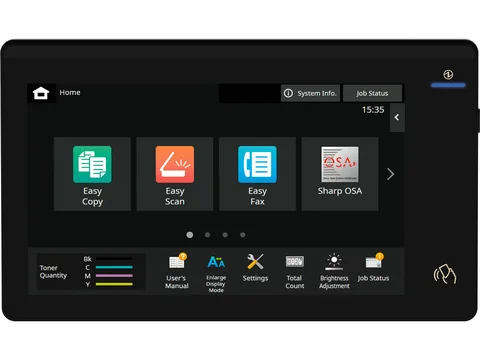
Nuestros técnicos configuran perfiles de escaneo adecuados para distintos tipos de documentos, desde Toledo, Alcorcón, Ciudad Real y Cuenca. Hoy escaneáis a: sin elegir todavía o escríbenos a info@inforcopy.es En la foto, el panel de la Sharp BP-70C31. Inforcopy es distribuidor de Sharp y de Epson; citamos el manual de la serie BP de Sharp porque cubre dos equipos de nuestro catálogo, no porque sea la única marca que cifra el PDF.Recorridos contados por nosotros sobre el manual en español de la serie BP-70C65 de Sharp, la guía del kit BP-FR12U y la resolución PS/00190/2025 de la AEPD. «Fuera» es fuera del edificio y de su red; el rastro de la lista de trabajos no cuenta como copia. En otras marcas y configuraciones puede cambiar. Referencia orientativa.
Mientras dura el trabajo, el documento pasa por el disco del equipo. Con el kit de seguridad de datos BP-FR12U, dice su guía, esos datos «se cifran» y se borran al terminar. Qué guarda sin él, en el disco duro de la fotocopiadora.
Si es para guardar, la carpeta de red es su sitio: así se digitalizan documentos sin que cada uno pase por un buzón. Y si son muchos, hay otra forma de escanear 30 contratos que subirlos uno a uno.
¿Qué hago si he enviado datos personales a quien no era?
Tratarlo como una violación de seguridad: se documenta siempre y, salvo que sea improbable el riesgo, se notifica a la AEPD en 72 horas como máximo. Si el adjunto iba cifrado, no hace falta comunicárselo al afectado.
En el correo: Para CCO Asunto Adjunto Historial Enviar desde
- Es una violación de seguridad. El artículo 4.12 incluye «la comunicación o acceso no autorizados».
- Se documenta siempre, se notifique o no (artículo 33.5).
- Se notifica a la AEPD sin dilación y, si es posible, en 72 horas, salvo que sea improbable el riesgo (artículo 33.1).
- Al afectado no hay que comunicárselo si los datos iban ininteligibles, «como el cifrado» (artículo 34.3.a).
Un correo al destinatario equivocado entra en esa definición aunque nadie lo haya hecho a propósito. Por eso la guía de la AEPD insiste en verificar siempre la dirección del destinatario antes de enviar información confidencial.
Si se notifica o no lo decide el responsable del tratamiento, con su delegado de protección de datos o su asesor. Este artículo no sustituye ese criterio: explica la regla, no dice si un caso concreto la cumple.
Lo que haríamos nosotros
En una oficina que escanea contratos y nóminas, quitaríamos el escaneo a correo como destino por defecto y dejaríamos el escaneo a una carpeta de red con permisos. El correo quedaría para lo que de verdad tiene que salir.
Lo que sale, en PDF encriptado con una contraseña de catorce caracteres dictada por teléfono. Y las listas de clientes o de trabajadores, siempre en copia oculta. Son tres costumbres, no tres programas.
Con lo que no estamos de acuerdo
Con dar por hecho que el correo de empresa ya cifra lo suficiente. Puede cifrar el viaje entre servidores, pero el adjunto llega abierto a la bandeja y a cada reenvío. Lo que protege el documento es cifrarlo a él.
Lo que no sabemos
Si tu proveedor de correo y el del destinatario cifran el envío entre ellos: depende de los dos, y lo confirma quien te lleva el correo. Ni cuánto sancionaría la AEPD en tu caso.
Preguntas frecuentes sobre enviar datos personales por correo electrónico
Sí, cuando identifica a una persona. La AEPD lo dice en sus preguntas frecuentes: una dirección del tipo nombre.apellido@compañía.com sería un dato personal. Por eso un correo a varias personas con las direcciones a la vista ya expone datos de todas ellas, y se escribe en copia oculta.
Sí, si hace falta para lo que se pide y va protegido. Lo prudente es pedir solo lo necesario, mandarlo en un PDF cifrado y dar la contraseña por teléfono o por SMS. Nunca uses como contraseña el propio DNI: la AEPD lo pone como ejemplo de clave evidente.
Nada lo impide, pero cada nómina lleva el salario y otros datos de una persona. Se manda una por trabajador, sin copias a nadie más, y mejor cifrada con una contraseña que ese trabajador conozca por otro canal. Si va a la gestoría, que trabaje con contrato de encargado del tratamiento.
No. El pie informa de quién trata los datos y para qué, pero no cifra el adjunto ni oculta a los destinatarios. Lo que pide el artículo 32 del RGPD son medidas técnicas y organizativas, como el cifrado o la copia oculta.
Es mejor que ponerla en el mismo, pero la Guía de cifrado de la AEPD dice que no es una práctica totalmente efectiva: si alguien ha entrado en el buzón, ve los dos mensajes. La recomendación es un canal separado, como una llamada o un SMS.
Valen las mismas reglas: solo lo necesario y a quien le toca. La AEPD abrió el PS/00469/2022 a una empresa que envió por WhatsApp, a un familiar de una extrabajadora, la imagen de la notificación de embargo de su nómina. Propuso 5.000 € y la empresa pagó 3.000 € con las reducciones.
Es una violación de seguridad y se documenta siempre. Se notifica a la AEPD sin dilación y, si es posible, en 72 horas como máximo, salvo que sea improbable que suponga un riesgo para las personas afectadas. Lo decide el responsable con su delegado de protección de datos o su asesor. Si el adjunto iba cifrado, no hace falta comunicárselo al afectado.
¿Tu oficina escanea a correo por costumbre? Pide que revisemos cómo sale el escaneo de tu oficina. Configuramos perfiles de escaneo adecuados para distintos tipos de documentos y damos mantenimiento informático, desde Toledo, Alcorcón, Ciudad Real y Cuenca.
La seguridad de la oficina
Escanear bien
Equipo de Inforcopy · 30 de octubre de 2026
Somos INFORCOPY SISTEMAS, S.L. Desde 1995 instalamos y mantenemos multifunciones Sharp y Epson, con venta y renting, y damos mantenimiento informático a oficinas de Madrid y Castilla-La Mancha. Quiénes somos, nuestra política de seguridad de la información y, si ya eres cliente, abre una incidencia. Este artículo es informativo y no es asesoramiento jurídico: no trata las comunicaciones comerciales, la videovigilancia, las transferencias internacionales ni el control del correo de los trabajadores. Para un caso concreto, consulta a tu delegado de protección de datos o a tu asesor.
Somos INFORCOPY SISTEMAS, S.L. Desde 1995 instalamos y mantenemos multifunciones Sharp y Epson, con venta y renting, y damos mantenimiento informático a oficinas de Madrid y Castilla-La Mancha. Quiénes somos, nuestra política de seguridad de la información y, si ya eres cliente, abre una incidencia. Este artículo es informativo y no es asesoramiento jurídico: no trata las comunicaciones comerciales, la videovigilancia, las transferencias internacionales ni el control del correo de los trabajadores. Para un caso concreto, consulta a tu delegado de protección de datos o a tu asesor.
